

Cómo ensayar una rotación de credenciales con tareas pendientes
Ensaya una rotación de credenciales con tareas en espera, en ejecución y nuevas; verifica destinos, fallos y decisiones de recuperación.
Read in English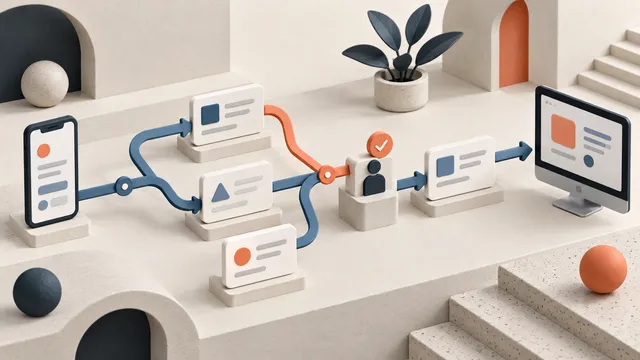
Una integración puede funcionar con una credencial de API nueva mientras un proceso en segundo plano conserva la anterior. Por eso, una prueba de conexión exitosa deja una pregunta práctica sin responder: ¿qué ocurre con el trabajo que ya estaba esperando?
Resuélvela con un ensayo controlado antes de una rotación planificada. El ejercicio siguiente utiliza tareas ficticias y un destino de prueba. Es una propuesta de aceptación, no un proyecto realizado para un cliente de Dynelink ni una garantía de continuidad sin interrupciones.
Ilustración conceptual generada con IA; no es una captura de un cliente.
Define el cambio y su alcance
Identifica la integración, el entorno de prueba, el responsable de la credencial y quién puede detener el ensayo. Registra qué procesos la utilizan: la aplicación web, las importaciones programadas, los trabajadores en segundo plano y las herramientas de recuperación pueden tener configuraciones distintas. Usa etiquetas como ANTERIOR y NUEVA en las notas; nunca incluyas secretos en tickets, datos de una tarea o capturas.
La guía de gestión de secretos de OWASP distingue rotación y revocación y recomienda documentar dependencias y responsables. Trata el ejercicio como mantenimiento ordinario solo si no hay sospechas de compromiso. Una credencial expuesta exige el proceso de incidentes, no prolongar su vigencia por comodidad.
Pide al responsable técnico que confirme cómo obtiene cada consumidor la credencial actualizada. ¿Lee la configuración en cada tarea, actualiza una referencia en caché o necesita reiniciarse? Una respuesta desconocida es un requisito pendiente; no supongas que todos los procesos funcionan igual.
Prepara una cola pequeña con resultados conocidos
Crea tres tareas ficticias en el entorno de prueba y anota los registros finales esperados. Usa identificadores estables para relacionar cada tarea original con su resultado.
- ESPERA-1: entra en la cola antes del cambio, pero se retiene deliberadamente antes de comenzar.
- CURSO-1: ya está ejecutándose cuando empieza el cambio, dentro de un mecanismo de prueba controlado.
- NUEVA-1: se envía después de activar la configuración nueva.
Para cada tarea, registra el estado inicial, la transición permitida y la evidencia necesaria para considerarla terminada. Incluye otro caso en el que la credencial nueva carezca de un permiso necesario. Una comprobación de identidad exitosa no basta para aprobar un proceso que no puede realizar su operación.
Ensaya la transición de forma deliberada
Comprueba primero que los casos funcionan con la configuración original de prueba. Aplica después la sustitución mediante el mecanismo de configuración aprobado y verifica los procesos reales, no solo la pantalla de ajustes. Libera ESPERA-1, observa CURSO-1 y envía NUEVA-1. Revisa los registros de destino y la cola después de cada paso.
No todos los proveedores permiten mantener dos credenciales activas ni restaurar una revocada. Como ejemplo concreto, AWS documenta que una clave de acceso de un usuario IAM puede desactivarse y reactivarse, mientras que su eliminación es irreversible. Confirma las reglas de tu proveedor antes de elegir la secuencia.
En el ensayo aislado, invalida la credencial anterior y observa qué consumidores siguen dependiendo de ella. Un fallo de autenticación debe quedar visible con la referencia de la tarea afectada. No debe convertirse silenciosamente en éxito ni en reintentos ilimitados. Define un periodo de observación adecuado para la tarea más larga y los consumidores programados relevantes.
Concilia antes de decidir un reintento
Para cada caso, registra el identificador original, la versión de configuración, el estado observado en la cola, la referencia de destino y las discrepancias pendientes. Una tarea terminada necesita el resultado esperado en destino. Una bloqueada necesita un estado recuperable y un responsable. Una respuesta incierta exige investigar el destino antes de repetir.
Para CURSO-1, prueba deliberadamente la pérdida de respuesta después de que el destino acepte la operación. Verifica la regla existente contra duplicados antes de aprobar un reintento. Sustituir una credencial no hace que repetir una operación empresarial sea seguro por sí solo.
Acuerda cuándo detener y cómo recuperar
Detén el ensayo si desaparece una tarea, aparece un registro inesperado, la credencial nueva no permite la operación requerida o queda un consumidor sin comprobar. Documenta si la recuperación exige corregir permisos, actualizar un proceso omitido o restaurar una configuración aprobada. Nunca reactives una credencial comprometida para salir del paso.
Cierra el ejercicio con evidencia de las tres tareas, excepciones pendientes y una aprobación separada para el cambio real. Estima el esfuerzo de mantenimiento según los consumidores, los mecanismos de configuración, el comportamiento de la cola y las pruebas de recuperación, no por la aparente sencillez de cambiar un ajuste.
Contacta con Dynelink para definir un ensayo de mantenimiento de las integraciones y tareas en segundo plano de las que depende tu negocio.